
SHIFT UP 開發的《勝利女神:妮姬》今日爆出遭駭客植入惡意程式,引發玩家個資與帳號安全疑慮。隨著事件持續延燒,韓國媒體 MTN 報導 Nexon 採取預防措施,向全體員工發布緊急資安通知,要求立即移除公司電腦上的《勝利女神:妮姬》PC 啟動器。
韓國產業媒體 MTN 11 月 4 日獨家報導,Nexon 當天向包含旗下子公司在內的全體員工發布緊急資安通知,要求員工若在公司電腦安裝《勝利女神:妮姬》PC 啟動器,必須立即移除,並通報資安團隊進行後續處理。n 此舉主要是為了避免員工透過遊戲啟動器下載惡意程式,進而讓公司內部系統暴露在遭到入侵的風險之中。
➡️Sobre el LAUNCHER de NIKKE en PC.
🔸Quiero hacer un seguimiento del tema de NIKKE en PC, y primero que nada es que haciendo pruebas y leyendo comentarios, si bien muchos tenemos el “k2f_chan”, no tenemos el archivo “platform_experiences_helper.dll”.
Sí, tenemos uno .exe, pero parece que ese sí es un archivo legítimo de los navegadores, ya que varios me han confirmado que tienen el .exe desde ANTES de lo que pasa en NIKKE, e incluso quienes NO JUEGAN, tienen también el .exe y desde hace tiempo, por lo que el VERDADERO PROBLEMA es si ven el .dll. Lo raro es que mi .exe justo tenía fecha del 01 de Noviembre, por lo que me paniquee 😅
🔸Quiero recalcar también lo ultimo anterior, y es que ANTES de hacer la publicación anterior yo mismo probé lo que mencionaban y encontré el “k2f_chan”, pero precisamente por entrar en pánico publiqué todo al momento luego de verificar eso, pero aún así, con lo dicho, que no tengo el .dll, los antivirus que probé no me daban nada, salvo malwarebytes que encontró 2 problemas, les di a solucionar y los solucionó supuestamente, pero no me quedó claro que problemas eran XD. Pues no sé, no me queda claro si alguien ha sido afectado realmente o no (O yo siquiera).
Por ahora lo mejor es únicamente borrar NIKKE y dependiendo de la respuesta de Shift Up, ya vemos después si formatear todo o no la PC, ya que igual cabe la posibilidad de que todo resulte falso. O no, también que sí sea real, pero viendo que hasta ahora nadie me comentó que sí tenía el .dll, pues no sé, me hace dudar. Además de que Shift Up no ha dicho nada en todo este tiempo, ni ningún moderador de Discord he visto que haya dicho algo tampoco (Del Discord oficial de NIKKE).
Según me comentó Edyssey (CC que sube ZZZ y anteriormente de NIKKE), el problema deriva del reproductor/lanzador de vídeos del launcher, el apartado dónde te ponen vídeos del canal de YT de NIKKE, y que fue ahí donde infectaron el Launcher. Pero bueno, no puedo confirmar esto realmente, ya que en otros posts se dice que todo fue por un dominio que no se usaba, alguien lo compró y de ahí vendría todo, pero ni idea.
🔸Otra cosa es que a algunos no les aparece NIKKE para borrarlo desde las Aplicaciones de Windows, pero esto no necesariamente tiene que ver con un hackeo, ya que al menos yo he experimentado ésto con otros juegos o aplicaciones que no me aparecen para desinstalar desde las Aplicaciones de Windows, por ejemplo, el Wuthering Waves no me aparece. Así que pueden usar Revo Uninstaller para desinstalar esas aplicaciones que no aparecen, en este caso, NIKKE.
Si bien NIKKE se puede desinstalar desde un Uninstaller que se encuentra en sus carpetas del juego, al menos a mí no me borró las carpetas, a pesar de que decía que sí se había desinstalado.
🔸Respecto al contacto que mencioné en otro post, todavía no me dan una confirmación oficial de lo que está pasando, así que luego de éste post, el siguiente espero que sea ya con una Respuesta de la persona que tiene contacto con NIKKE, o de por si que las cuentas oficiales de NIKKE hayan dicho algo de manera oficial.
🔸NO puedo confirmarlo, pero en el reddit r/NikkeMobile mencionan que Tencent tiene problemas en su CDN (Content Delivery Network), por lo que otros juegos podrían sufrir algo similar. Pero lo dicho, esto no tengo ni idea si es verídico o no, pero quería comentarlo igualmente para que se sepa. Pueden ir a buscar el post y juzgar ustedes, ya que únicamente publica una imagen con nombres de algunos juegos y ya xd.
🔸Respecto a los Directos, tal vez mañana hacemos el de Girl’s Frontline y hablamos más en detalle de lo de NIKKE, que espero ya tengamos un anuncio hasta entonces, pero el Directo de NIKKE se hará hasta que se confirme que no hay ningún problema en jugar la versión de PC, ya que si al final sí me toca formatear, me tardaré algunos días en organizar todos mis archivos, y eso atrasará algunos vídeos xd.
⭐Si acaso quieren asegurarse de que están protegidos, les dejaré un vídeo subido hace poco de G.Kisaragi en YouTube, el cuál explica bastante bien para que estén protegidos: https://t.co/LpEhd1ZVCL
#NIKKE #ニケ #니케
— Kami987 (@Kami9871) November 4, 2026
基於於由資安研究者 MotherSphere 在 GitHub 公開分析報告,指出《勝利女神:妮姬》發行商騰訊旗下 Level Infinite,內容傳遞網路(CDN)伺服器部分檔案遭到惡意竄改。由於 PC 啟動器在執行時會自動載入相關檔案,玩家即使只是正常啟動遊戲,也可能在不知情的情況下下載並執行惡意程式,並在相關log 紀錄留下「k2f_chan」的入侵紀錄,成為今日社群最熱門的關鍵字之一。
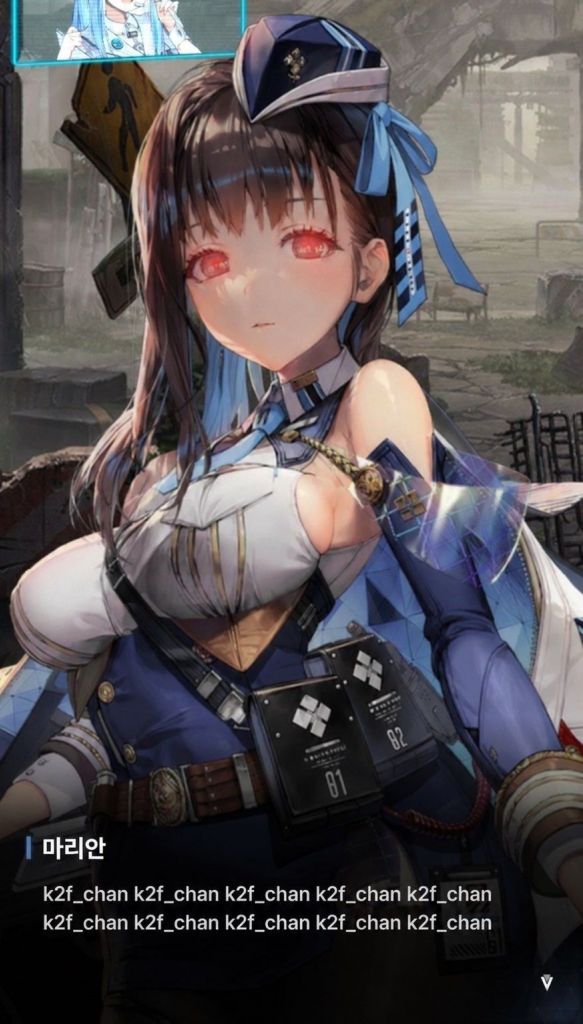
根據報告,這些惡意程式可能讓駭客遠端控制玩家電腦,並竊取瀏覽器儲存的密碼、登入資訊及加密貨幣錢包資料等敏感資訊。目前實際受害人數與資料外洩規模仍有待確認。由於《勝利女神:妮姬》本身劇情要素就包含名為「侵蝕」的惡性感染要素,也讓玩家無奈感嘆「太應景了」。
韓國其他大型遊戲公司也開始關注這起事件。KRAFTON 表示持續依照既有資安政策管理內部系統,並由相關部門確認必要的應對措施,目前並未因這次事件採取額外行動。Netmarble 則維持既有資安政策,限制員工使用私人電子郵件帳號登入遊戲,僅允許使用公司電子郵件帳號進行相關操作。NCSoft 尚未向全體員工發布針對這起事件的特別通知。
《勝利女神:妮姬》官方已確認 PC 啟動器的腳本檔案可能遭到第三方竄改,並於 11 月 4 日進行客戶端修正與更新,目前仍在調查事件影響範圍,後續將另行公告處理措施,但這起事件已經從單一遊戲的資安問題,擴大成韓國遊戲產業關注的安全事件。
来源:查看原文